如何防范網(wǎng)絡(luò)攻擊?你需要這樣的安全態(tài)勢(shì)感知系統(tǒng)
在數(shù)字化轉(zhuǎn)型的浪潮中,網(wǎng)絡(luò)攻擊手段日趨復(fù)雜多變,從勒索軟件、釣魚(yú)攻擊到高級(jí)持續(xù)性威脅(APT),企業(yè)和組織面臨的網(wǎng)絡(luò)安全風(fēng)險(xiǎn)不斷升級(jí)。傳統(tǒng)的被動(dòng)防御策略,如防火墻和殺毒軟件,已難以應(yīng)對(duì)隱蔽而智能的新型攻擊。因此,構(gòu)建主動(dòng)、智能的網(wǎng)絡(luò)安全防御體系,已成為保障數(shù)字資產(chǎn)安全的關(guān)鍵。安全態(tài)勢(shì)感知系統(tǒng),正是這一體系的核心組成部分。
一、 什么是安全態(tài)勢(shì)感知系統(tǒng)?
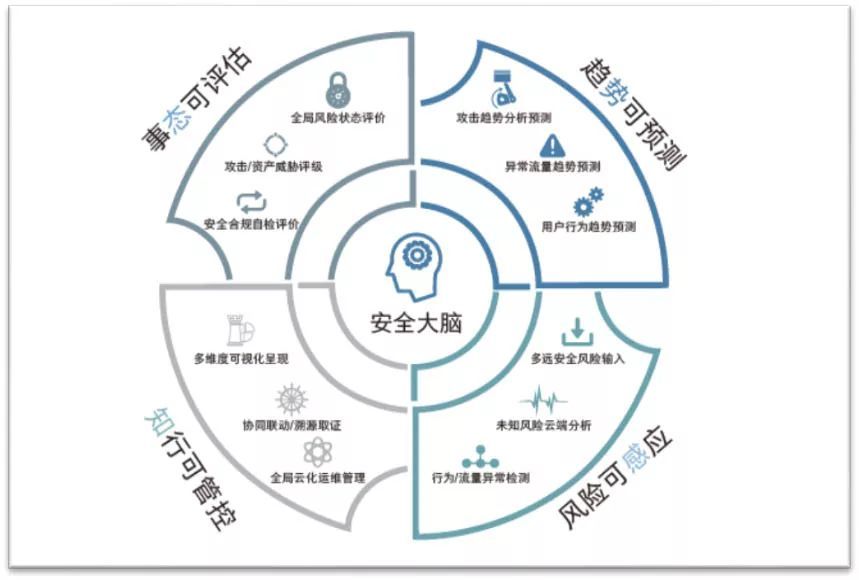
安全態(tài)勢(shì)感知并非單一的產(chǎn)品,而是一個(gè)集成了多種技術(shù)、流程與人員的綜合性安全能力框架。其核心在于“感知”、“理解”和“預(yù)測(cè)”。它通過(guò)收集網(wǎng)絡(luò)、終端、應(yīng)用、數(shù)據(jù)等各個(gè)層面的海量安全數(shù)據(jù)(日志、流量、事件等),利用大數(shù)據(jù)分析、機(jī)器學(xué)習(xí)和威脅情報(bào)等技術(shù),進(jìn)行關(guān)聯(lián)分析和深度挖掘。其目標(biāo)是從全局視角實(shí)時(shí)掌握網(wǎng)絡(luò)環(huán)境的整體安全狀況,識(shí)別潛在的威脅和異常行為,評(píng)估安全風(fēng)險(xiǎn),并能夠預(yù)測(cè)未來(lái)的攻擊趨勢(shì),從而為安全決策和響應(yīng)提供精準(zhǔn)、及時(shí)的數(shù)據(jù)支撐。
二、 為什么需要安全態(tài)勢(shì)感知?
- 攻擊隱蔽化與復(fù)雜化:攻擊者常利用零日漏洞、供應(yīng)鏈攻擊等手段,潛伏數(shù)月甚至數(shù)年,傳統(tǒng)基于特征庫(kù)的檢測(cè)手段極易失效。態(tài)勢(shì)感知通過(guò)行為分析和異常檢測(cè),能夠發(fā)現(xiàn)“未知的未知”威脅。
- 數(shù)據(jù)孤島與碎片化告警:企業(yè)安全設(shè)備(如防火墻、IDS、WAF等)各自為戰(zhàn),產(chǎn)生大量孤立、重復(fù)的告警,令安全人員疲于奔命。態(tài)勢(shì)感知平臺(tái)能夠統(tǒng)一匯聚、歸一化處理這些數(shù)據(jù),將碎片信息整合成完整的攻擊鏈條視圖。
- 響應(yīng)速度要求極高:從威脅入侵到造成實(shí)質(zhì)性損失,窗口期可能極短。態(tài)勢(shì)感知系統(tǒng)能夠?qū)崿F(xiàn)自動(dòng)化或半自動(dòng)化的威脅研判與響應(yīng),顯著縮短平均檢測(cè)時(shí)間(MTTD)和平均響應(yīng)時(shí)間(MTTR)。
- 合規(guī)與風(fēng)險(xiǎn)管理需求:國(guó)內(nèi)外網(wǎng)絡(luò)安全法律法規(guī)(如《網(wǎng)絡(luò)安全法》、等保2.0、GDPR等)均要求組織具備持續(xù)監(jiān)測(cè)和風(fēng)險(xiǎn)評(píng)估能力。態(tài)勢(shì)感知是滿足合規(guī)要求、展示安全治理水平的重要工具。
三、 一個(gè)有效的安全態(tài)勢(shì)感知系統(tǒng)應(yīng)具備哪些能力?
- 全面數(shù)據(jù)采集與接入能力:能夠無(wú)縫接入網(wǎng)絡(luò)流量、終端日志、安全設(shè)備告警、云平臺(tái)日志、威脅情報(bào)源等多樣化數(shù)據(jù),形成全域數(shù)據(jù)池。
- 強(qiáng)大的關(guān)聯(lián)分析與智能檢測(cè)能力:利用規(guī)則引擎、機(jī)器學(xué)習(xí)模型和UEBA(用戶與實(shí)體行為分析),將孤立事件關(guān)聯(lián)成攻擊事件,精準(zhǔn)識(shí)別APT攻擊、內(nèi)部威脅、橫向移動(dòng)等復(fù)雜攻擊行為。
- 可視化與情景感知能力:通過(guò)全局安全儀表盤、攻擊鏈路圖、資產(chǎn)風(fēng)險(xiǎn)地圖等可視化手段,直觀呈現(xiàn)網(wǎng)絡(luò)資產(chǎn)狀況、威脅分布、攻擊路徑和風(fēng)險(xiǎn)等級(jí),讓安全狀況一目了然。
- 精準(zhǔn)的威脅情報(bào)驅(qū)動(dòng)能力:整合內(nèi)外部威脅情報(bào)(如IOC、TTP等),實(shí)現(xiàn)情報(bào)的自動(dòng)化匹配與應(yīng)用,讓檢測(cè)更前瞻、更精準(zhǔn)。
- 自動(dòng)化編排與響應(yīng)能力:與現(xiàn)有安全設(shè)備(如防火墻、EDR)聯(lián)動(dòng),實(shí)現(xiàn)預(yù)警、分析、處置、閉環(huán)的自動(dòng)化工作流(SOAR),提升應(yīng)急響應(yīng)效率。
- 持續(xù)的評(píng)估與預(yù)測(cè)能力:不僅關(guān)注當(dāng)下,還能基于歷史數(shù)據(jù)和趨勢(shì)分析,對(duì)資產(chǎn)脆弱性、攻擊可能性進(jìn)行量化評(píng)估與預(yù)測(cè),指導(dǎo)安全加固工作的優(yōu)先級(jí)。
四、 如何部署與應(yīng)用安全態(tài)勢(shì)感知?
部署安全態(tài)勢(shì)感知是一個(gè)系統(tǒng)工程,建議遵循以下步驟:
- 頂層設(shè)計(jì)與規(guī)劃:明確系統(tǒng)的建設(shè)目標(biāo)(如滿足合規(guī)、提升攻防能力、降低風(fēng)險(xiǎn)),確定監(jiān)測(cè)范圍和重點(diǎn)保護(hù)資產(chǎn)。
- 分階段實(shí)施:可先從核心網(wǎng)絡(luò)區(qū)域和關(guān)鍵業(yè)務(wù)系統(tǒng)開(kāi)始,逐步擴(kuò)大數(shù)據(jù)采集范圍,迭代優(yōu)化分析模型和響應(yīng)流程。
- 技術(shù)與流程并重:技術(shù)平臺(tái)是基礎(chǔ),但與之匹配的安全運(yùn)營(yíng)流程(如安全事件分類分級(jí)、響應(yīng)預(yù)案、人員值班制度)和專業(yè)化團(tuán)隊(duì)(SOC)同樣不可或缺。
- 持續(xù)運(yùn)營(yíng)與優(yōu)化:系統(tǒng)上線后,需持續(xù)調(diào)優(yōu)檢測(cè)規(guī)則、模型,定期進(jìn)行攻防演練驗(yàn)證其有效性,并隨著業(yè)務(wù)和威脅環(huán)境的變化而不斷演進(jìn)。
###
在“看不見(jiàn)的攻擊者”面前,“看得見(jiàn)”是防御的第一步,也是最重要的一步。安全態(tài)勢(shì)感知系統(tǒng)如同網(wǎng)絡(luò)空間的“預(yù)警機(jī)”和“指揮中樞”,它將分散的安全能力整合為統(tǒng)一的、智能的、主動(dòng)的防御體系。對(duì)于任何致力于筑牢網(wǎng)絡(luò)安全防線的組織而言,投資并建設(shè)一個(gè)貼合自身業(yè)務(wù)特點(diǎn)的安全態(tài)勢(shì)感知系統(tǒng),已不再是“可選項(xiàng)目”,而是應(yīng)對(duì)未來(lái)挑戰(zhàn)的“必備基礎(chǔ)設(shè)施”。只有看得清全貌、理得清線索、判得準(zhǔn)意圖、動(dòng)得快手腳,才能在復(fù)雜的網(wǎng)絡(luò)攻防對(duì)抗中贏得先機(jī),切實(shí)保障業(yè)務(wù)與數(shù)據(jù)的安全。
如若轉(zhuǎn)載,請(qǐng)注明出處:http://m.51dzkp.cn/product/51.html
更新時(shí)間:2026-11-03 08:34:46